2026年10月21日にPHP公式が2件の重大な脆弱性を公表し、22日にIPAが国内向けの注意喚起を掲載しました。「PHP2Shell」と呼ばれるこの問題では、条件が合うWebサーバーに対し、認証なしの遠隔操作につながる可能性があります。WordPressサイトの運営者は、Webサイトで実際に動いているPHPのバージョンと、サーバー提供元の修正状況を確認してください。WordPress本体だけを更新しても、PHP本体の修正にはなりません。
この記事は2026年10月25日にPHP公式・IPA・WordPress公式の資料を確認して作成しました。個別サイトの感染や影響を判定する記事ではありません。環境ごとの適用状況はサーバー提供元または保守担当者に確認してください。
10月21〜22日に何が発表されたのか
PHP公式は10月21日、CVE-2026-109618(メモリ不足時の処理)とCVE-2026-109619(リクエスト間に残る内部状態)についてセキュリティ情報を公開しました。いずれも、悪用条件がそろうと認証なしの遠隔コード実行につながり得る問題です。IPAは10月22日に対策情報を公開し、2件の組み合わせを「PHP2Shell」と記載しています。公開日が21〜22日であり、すべてのサイトでこの期間に侵害が起きたという意味ではありません。PHP公式発表、IPAの注意喚起
PHP公式は、PHP-FPM、Apacheのmod_php、php-cgiなど、Webリクエストを処理するPHP環境を対象として挙げています。mod_phpでは特に高いリスクが示されていますが、運営方式だけを見て他の構成を安全と決めつけることはできません。PHP公式発表
修正済みバージョンと、数字だけでは判断できない場合
| PHPの系列 | この2件を修正した公式バージョン |
|---|---|
| 8.2 | 8.2.35 |
| 8.3 | 8.3.36 |
| 8.4 | 8.4.27 |
| 8.5 | 8.5.12 |
表はPHP公式が10月21日に示した版です。8.1以前はPHPプロジェクトのサポートが終了しています。一方、OSや長期サポートの提供元が修正を旧版へ移植する場合があります。そのため、表示上のバージョンが表より低いだけで、提供元の修正済みパッケージまで未対策と断定しないでください。実際にWebサイトを動かしているPHPに、両CVEの修正が適用されたかを提供元に確認します。PHP公式発表
WordPress運営者が進める「確認→更新→検証」
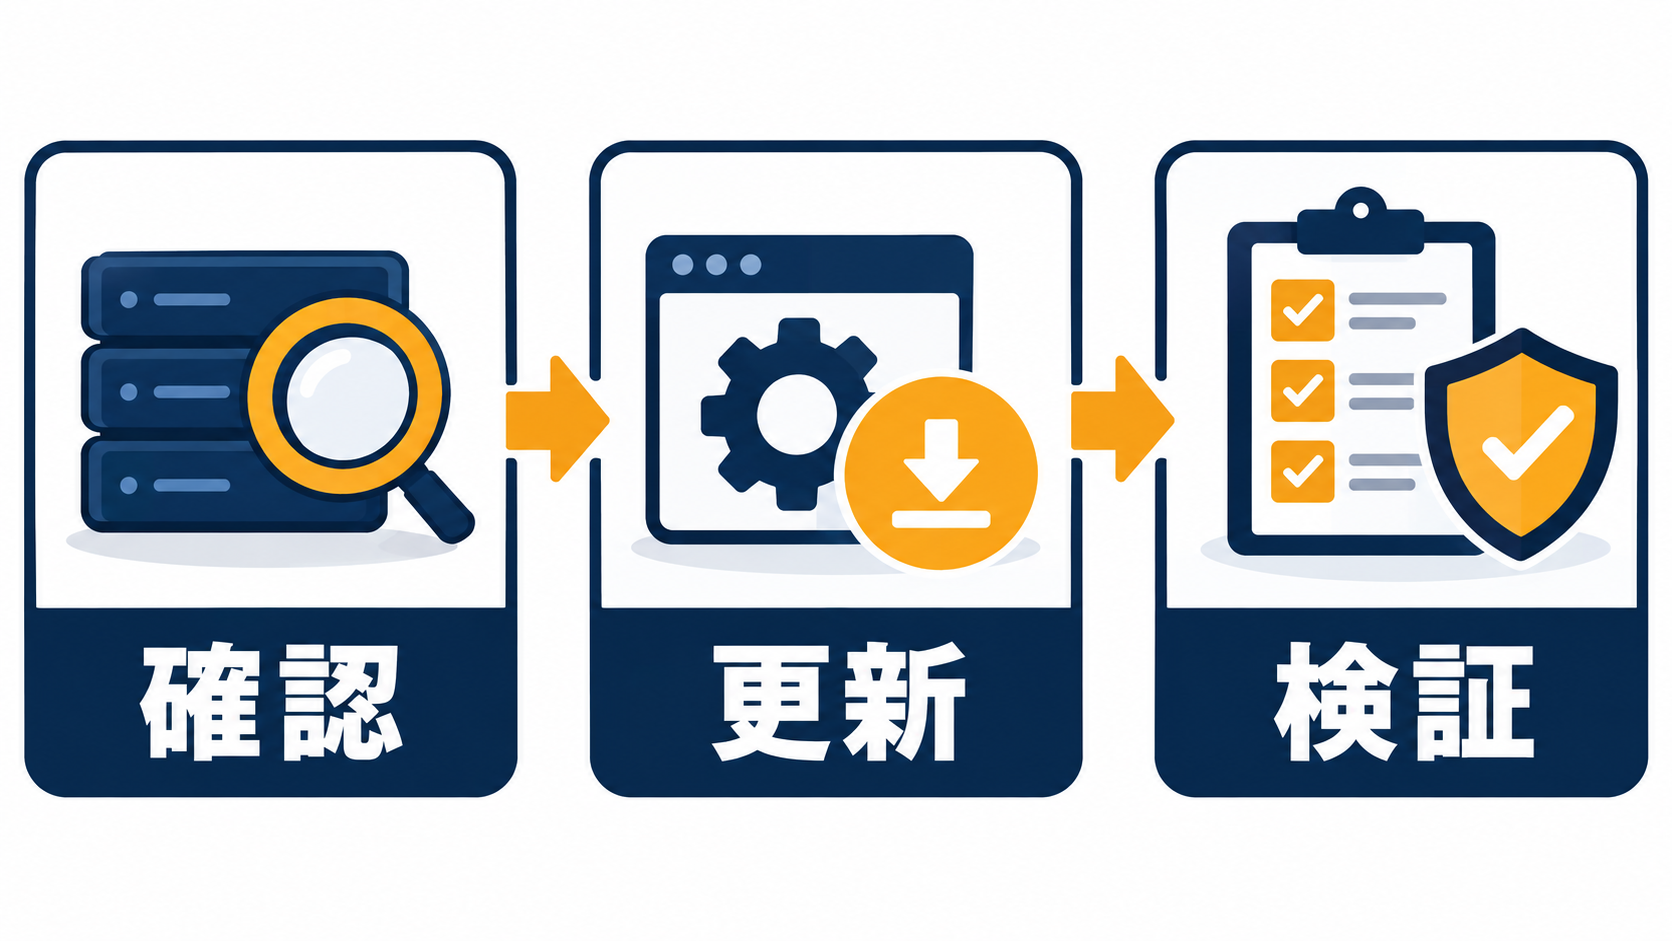
1. 確認:自サイトのPHPと管理責任を把握する
WordPress管理画面の「ツール」→「サイトヘルス」→「情報」→「サーバー」で、サイトが認識するPHPバージョンを確認します。WordPress公式によると「情報」タブはサーバー設定を表示する画面で、ここから設定を変更するものではありません。複数サーバー、管理画面と公開画面で別構成、提供元による修正の移植がある場合は、この表示だけで対策完了と判断せず、サーバー提供元に照会してください。WordPress公式:サイトヘルス
担当者に伝える情報は、対象ドメイン、利用中のサーバーサービス、サイトヘルスで確認したPHPバージョン、照会した日時です。バージョン確認のためにphpinfo()ページを公開したままにする必要はありません。
2. 更新:PHPを修正済み環境にする
ホスティング会社の案内を確認し、PHP本体または提供元パッケージの修正を進めます。テーマ・プラグイン・独自プログラムの互換性を考慮してバックアップと動作確認の段取りを用意しますが、検証を理由に修正を無期限に先延ばしにしないことが重要です。自分でPHPを切り替えられない契約なら、提供元または保守会社に対応時刻を確認してください。PHP公式は更新を完全な対処とし、設定変更などの緩和策だけでは安全にならないとしています。PHP公式発表
3. 検証:適用した事実とサイトの動作を残す
更新後は、公開画面と管理画面で使うPHPの修正状況を再確認します。フォーム送信、ログイン、検索、決済など実装されている主要機能を実際に試し、エラーがないか確認します。変更日時、適用版またはパッケージ名、確認したページ・機能、結果を記録しておくと、後から「更新したつもり」を避けられます。過去の侵害が疑われる場合は、更新とは別にアクセスログやファイル変更、管理者アカウントなどを保守担当者と調査してください。画面が正常に見えることだけでは、侵害がなかった証明にはなりません。
サーバー会社・保守担当者に送る確認事項
問い合わせでは「PHPを最新版にしてください」だけで終わらせず、次の4点を確認すると、対応の有無を判断しやすくなります。これはPHP公式の修正情報とWordPress公式の確認画面を照合して作成したチェックリストであり、SEVEN PEBBLESの実案件での検証結果を示すものではありません。
- 対象:このドメインの公開画面と管理画面は、それぞれどのPHP実行環境を使っていますか。
- 修正:CVE-2026-109618とCVE-2026-109619の両方について、修正済み版または提供元の修正済みパッケージが適用されていますか。
- 時点:適用日時と、適用を示すバージョン・パッケージ名・提供元の告知を教えてください。
- 検証:更新後の主要機能確認は誰が行い、問題があればどこへ連絡すればよいですか。
この4点は、ホームページ保守の作業範囲を確認する際にも使えます。契約上の「保守」にPHP本体の更新、提供元への問い合わせ、更新後の動作確認がどこまで含まれるかを明確にしておきましょう。
すぐ更新できない場合と10月23日の追加情報
旧PHPや独自システムの互換性などで更新が難しい場合も、放置は避けてください。IPAは、暫定対策やアクセス制限を検討し、有効な対策が難しければ外部アクセスの遮断や一時停止も含めて判断するよう案内しています。具体的な設定変更は環境によって影響が異なるため、サーバー管理者と相談して進めてください。IPAの注意喚起
PHP公式は10月23日、別の限定的なセッション設定の組み合わせに関する追加情報も出しました。該当構成では、次の通常の修正版までsession.upload_progress.enabled=0を推奨しています。これは21日に公表された2件の修正版の案内を取り消すものではありません。サイトで特別なセッション設定を使っているかどうか、必要なら保守担当者に追加で確認してください。PHP公式:10月23日の追加情報
よくある質問
WordPress本体やプラグインを更新すれば対策は完了しますか?
今回の2件はPHP本体の脆弱性です。WordPress本体やプラグインの更新は別の保守作業として必要ですが、PHP実行環境に両CVEの修正が入ったかを別途確認してください。
PHPの表示バージョンが表より低ければ必ず未対策ですか?
必ずしもそうとは限りません。OS・ホスティング提供元が修正を旧版に移植する場合があります。提供元に修正済みパッケージ名と両CVEへの対応状況を確認してください。ただし、PHP 8.1以前を使い続ける場合はサポートと移行計画もあわせて確認が必要です。PHP公式発表
WAFを使っていれば更新を見送れますか?
見送る根拠にはできません。PHP公式は緩和策が攻撃経路の一部を減らすもので、更新だけが完全な対処と説明しています。WAFなどの運用は補助策として管理者と検討し、修正適用を優先します。PHP公式発表
まとめ
確認すべき結論は、「自サイトで稼働するPHPに2件の修正が入っているか」です。バージョン表示、提供元の修正情報、適用後の動作確認を一組で残しましょう。保守の役割が曖昧なら、今回を機にPHP更新と検証の担当範囲を決めておくと、次の脆弱性公表時にも動きやすくなります。
参照・確認日:2026年10月25日。PHP公式セキュリティ情報/PHP公式追加情報/IPA/WordPress公式資料。本記事の確認表・作業順は、これらの資料を基にサイト運営者向けに整理したものです。